Le premier problème : des signes typiques d'un site compromis
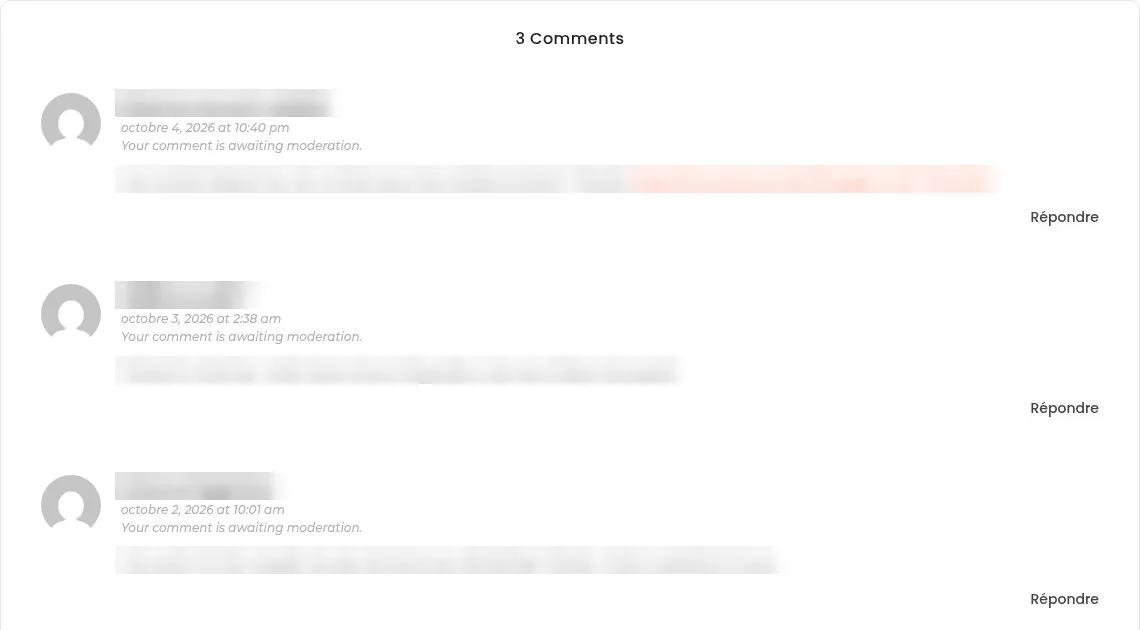
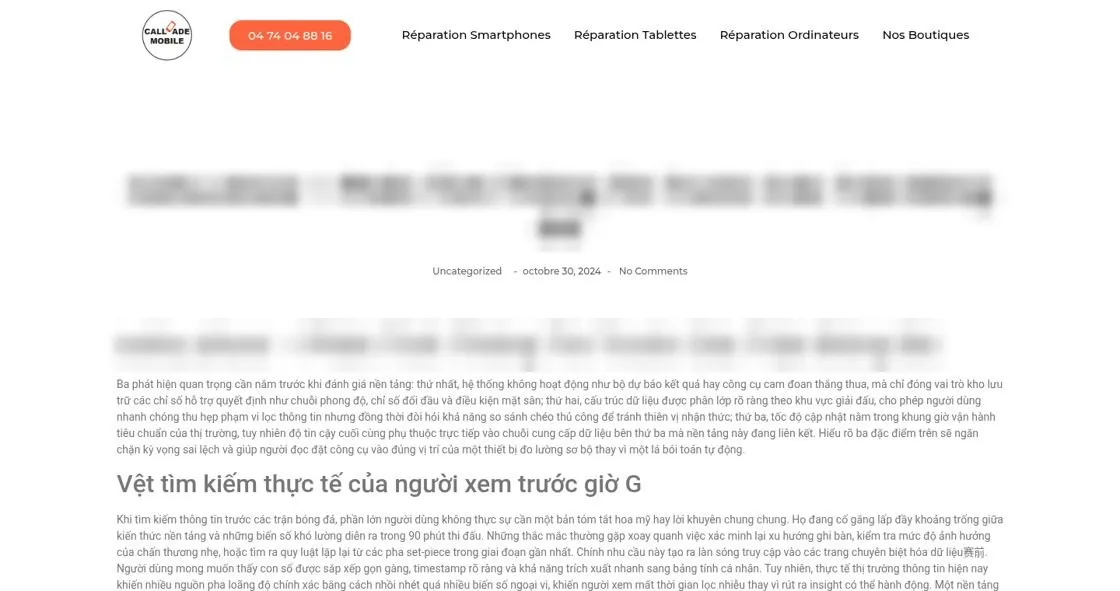
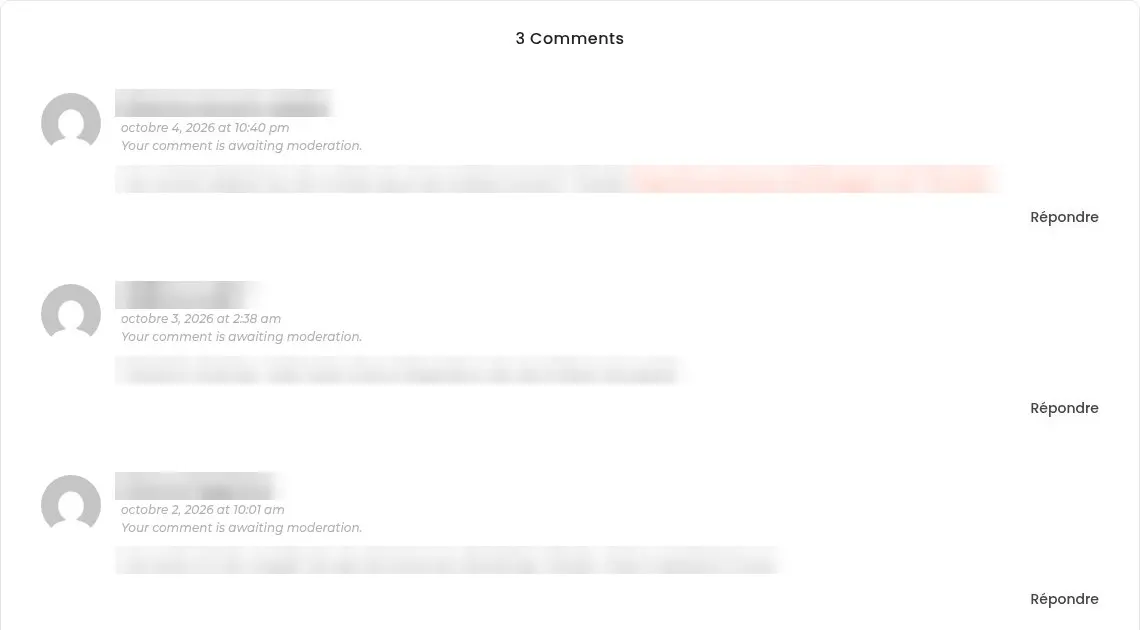
Le site publiait 32 articles de casino, publiés et antidatés pour ne pas apparaître en tête des listes récentes. Environ 16 000 commentaires de spam s'affichaient en public sous des articles de démonstration du thème, et il en arrivait encore début octobre 2026. Sur l'accueil, un bloc de liens caché, invisible pour le visiteur mais lu par Google, pointait vers ces articles.
Je n'ai rien testé ni tenté pour le constater : tout se voyait depuis les pages publiques. Le point d'entrée ne se voit pas de l'extérieur, et je n'en affirme aucun.
Ce que j'ai recommandé
- Changer tous les accès : hébergement, base de données, comptes du site, e-mails.
- Ne pas migrer WordPress : l'éteindre, et garder une copie hors ligne pour preuve.
- Répondre « supprimé » (code 410) sur chaque adresse de spam, pour qu'elle sorte vite de l'index.
- Vérifier les actions manuelles et les problèmes de sécurité dans la Search Console.
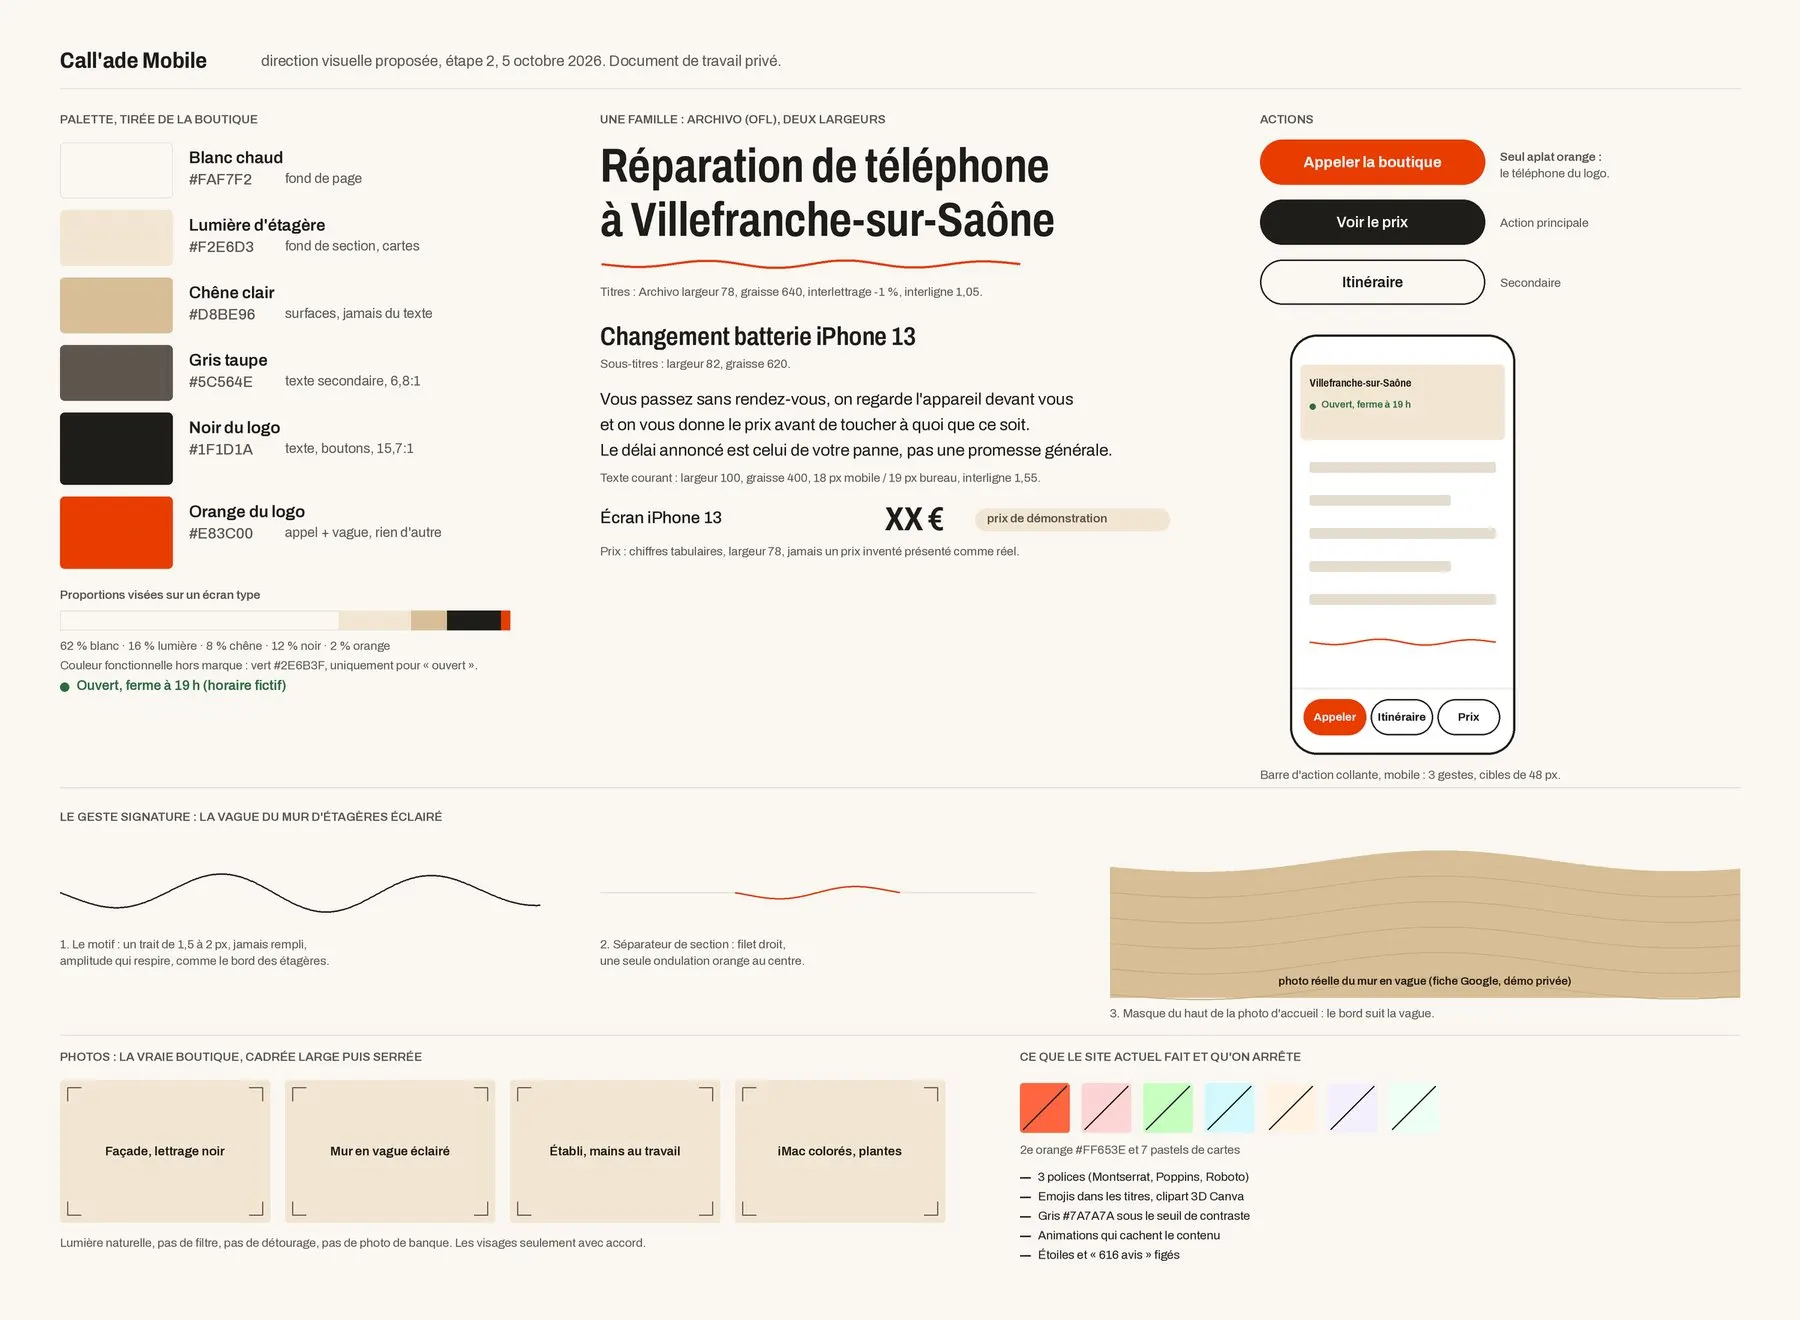
- Servir le nouveau site avec les en-têtes de sécurité qui manquaient (HSTS, interdiction d'affichage dans un cadre).
L'audit de sécurité en détail